
Dai congelatori della carne alle banche del sangue, agli allarmi-bomba fasulli sui voli e nelle scuole, il “Nemico” punta sull’effetto psicologico: seminare paura

 Attacchi hacker, parla Ivano Somaini, il 'pirata etico'
A cura della Redazione de Il Federalista
“Sono i russi”, “No, è l’Iran”. Chi pratica la guerra ibrida, sfruttando la rete e infiltrando l’internet-delle-cose, sa cancellare bene le proprie tracce. Dai congelatori della carne alle banche del sangue, agli allarmi-bomba fasulli sui voli e nelle scuole, il “Nemico” punta sull’effetto psicologico: seminare paura e diffondere il sentimento della vulnerabilità. Ma vulnerabili siamo, nella nostra iper connessione. A nostra difesa, scende in campo una figura poco nota, quella dell’hacker "buono". Eccovi le analisi e i consigli di un pirata etico.
Calatevi nei panni di un direttore di scuola che stamane alle 08.59 abbia ricevuto l’e-mail copiata qui sotto. Cosa avreste fatto? Sulle circa 6300 scuole italiane che, secondo il Ministero dell’Istruzione, hanno trovato il messaggio nella posta elettronica, si sa che almeno 300 sono state evacuate per alcune ore, riprendendo le lezioni dopo i controlli di polizia, o sospendendole per l’intera giornata.
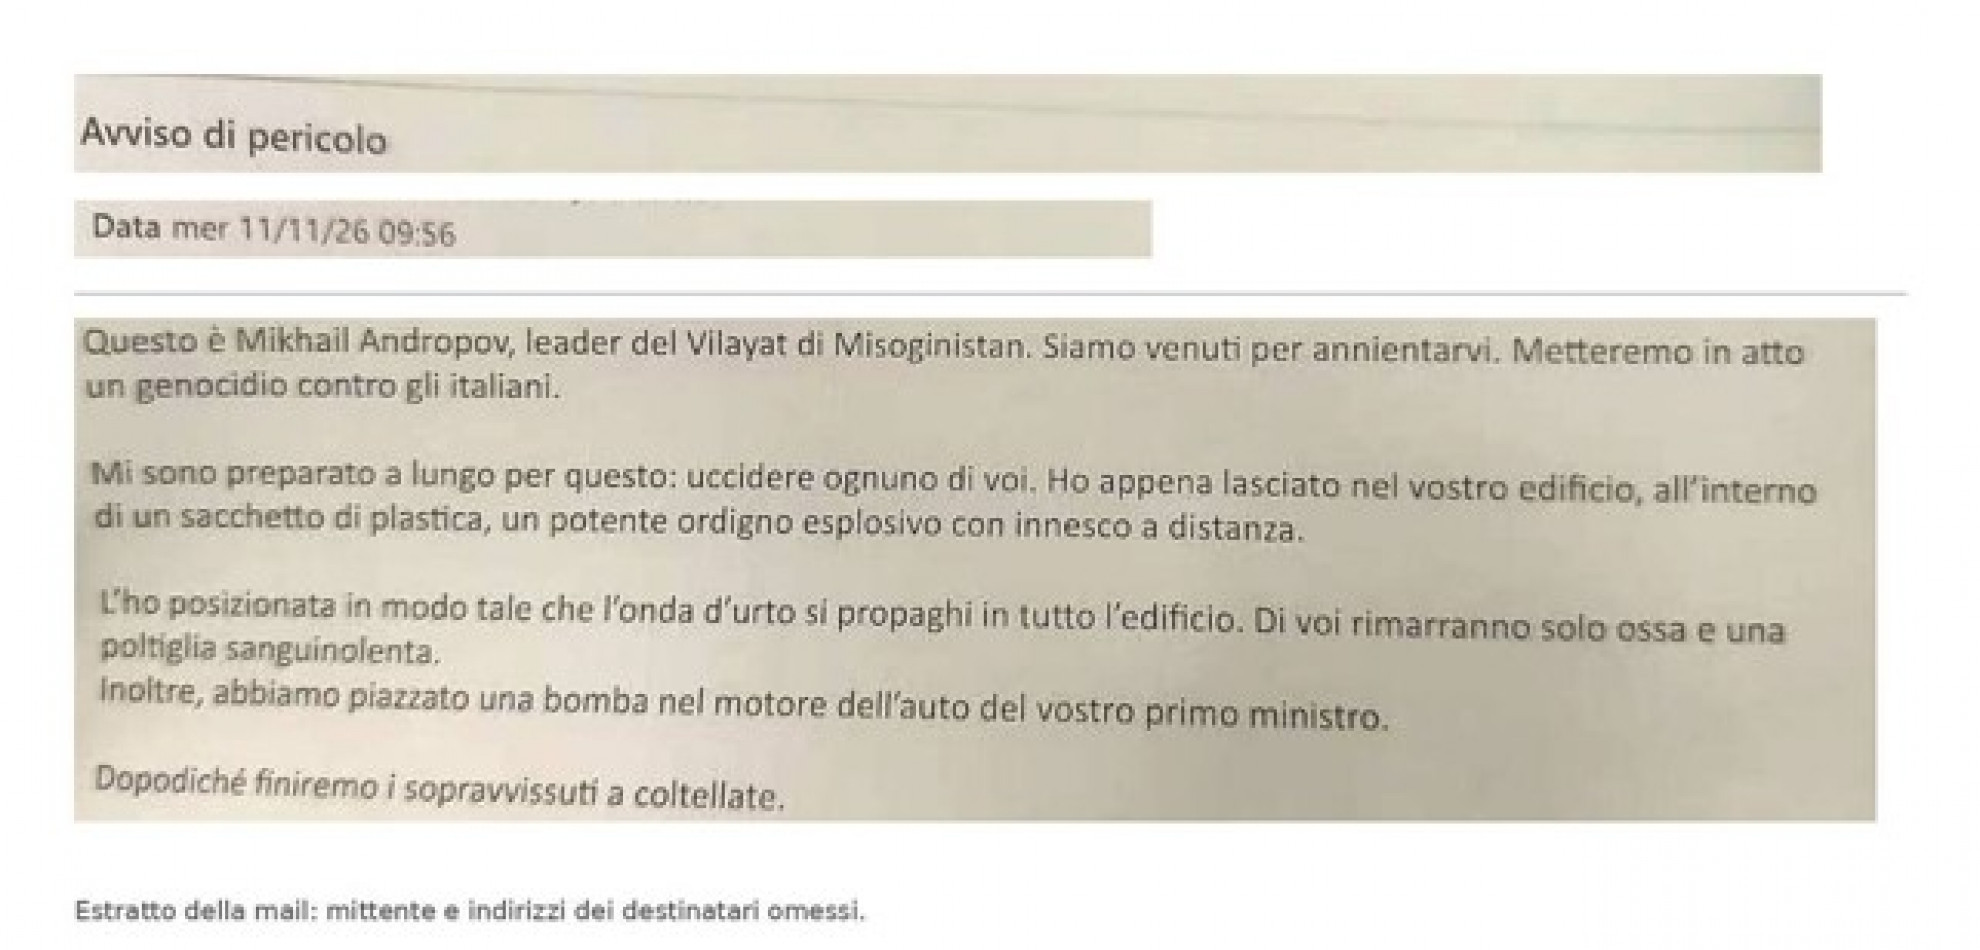
Ma c’è stato anche chi -come il preside del liceo Parini di Milano-, di fronte a quello che sembrava “un messaggio dei marziani tratto da un film di fantascienza degli anni ’60: ‘Siamo venuti per annientarvi’”, si è fatto due risate e ha lasciato proseguire le lezioni. Non prima, tuttavia, di aver contattato le forze dell’ordine, che l’hanno rassicurato.
In queste settimane, tuttavia, la “guerra ibrida” non si è nutrita soltanto di messaggi grotteschi come quelli di Andropov dal Misoginistan. I sabotaggi digitali alle infrastrutture del freddo, i furti di dati sono fatti accaduti e gli allarmi bomba sui voli hanno causato giornate di caos nei cieli di mezza Europa.
Il (finto) pirata che gioca dalla nostra parte
Anche la Svizzera è stata toccata dall’ondata di attacchi informatici. Dopo i tentativi respinti ai danni di Coop e i furti di dati a un fornitore di software per casse pensioni, nei giorni scorsi una macelleria del Canton Berna è stata costretta a chiudere a causa della manomissione dei suoi impianti di refrigerazione. Siamo ormai tutti costretti a chiederci quanto siano vulnerabili i dispositivi che utilizziamo quotidianamente. Ne parliamo con Ivano Somaini, esperto di sicurezza informatica e hacker etico.
Partiamo dunque dal suo lavoro: che cosa fa un hacker etico e come viene ingaggiato?
Ivano Somaini Un hacker etico, o white hat hacker, contrapposto ai black hat hacker criminali, simula su richiesta e con l’autorizzazione attacchi per individuare vulnerabilità tecniche, per esempio in un sito; oppure mette alla prova altri processi aziendali, come il rilascio dei badge magnetici d'accesso. Si parla anche di offensive security: mettere alla prova la sicurezza prima che lo faccia un criminale. Gli enti pubblici possono indire concorsi; altre aziende commissionano direttamente i test. Ci sono anche i bug bounty, ossia i casi in cui un'azienda autorizza la ricerca di falle e ricompensa chi le segnala per primo. In base alla gravità dei rischi si possono vincere anche migliaia di franchi.
Ci siamo connessi un po’ troppo?
Nei giorni scorsi sono stati sabotati centinaia di frigoriferi in esercizi commerciali, persino alcune banche del sangue. Colleghiamo alla rete sempre più elettrodomestici. Sono rischi che vale la pena correre?
Diciamo che noi ci siamo abituati a comodità sempre maggiori. D’altra parte, le aziende hanno interesse a entrare nel business dei dati, raccolti attraverso questi sistemi connessi. Ma ci sono anche vantaggi pratici per l’utente: una catena con migliaia di frigoriferi, per esempio, li può gestire centralmente con due o tre persone. Bisogna però chiedersi se valga la pena digitalizzare tutto. Per me la risposta è “no”. Oppure pensiamo all’idea di introdurre il voto elettronico. Faciliterebbe, è vero, chi soffre di disabilità o vive all'estero, ma il solo sospetto di manipolazioni può minare la fiducia nella democrazia. Occorre mettere a fuoco che gli interessi dei produttori non coincidono sempre con quelli dei cittadini. L’abbiamo visto in un altro ambito, con Meta e i suoi algoritmi, che favorivano la dipendenza degli utenti, per i quali ora l’azienda è sotto inchiesta.
Le aziende potrebbero dunque fornire prodotti e dispositivi più sicuri?
Certamente. Circolava qualche anno fa una battuta: nell'acronimo IoT, Internet of Things (quello appunto che collega gli elettrodomestici alla Rete), manca -si diceva- una “S”, a indicare Security. Per le aziende conta spesso arrivare primi sul mercato e contenere i prezzi. La sicurezza costa e può complicare la fruizione del prodotto: i clienti preferiscono apparecchi che funzionano subito, senza doversi occupare degli aggiornamenti e di cambiare le password regolarmente.
Tra gli attacchi informatici fa spesso notizia l’uso di ransomware (“programma informatico finalizzato a estorsione”) per congelare i sistemi informatici o sottrarre le informazioni private di un’azienda imponendole il pagamento di un riscatto. In Svizzera, di recente, il fenomeno ha interessato PK Softech AG, fornitore di software per fondi pensionistici di impiegati statali, tra i quali la cassa federale PUBLICA e la ticinese IPCT, cui sono stati sottratti dati sugli utenti.
Non credo sia l’impiego più frequente, ma è un tipo di attacco in cui c’è il desiderio di farsi notare. Se non si paga vengono diffusi i dati sottratti. Ma vi sono altre truffe online che provocano danni maggiori ai privati: in Svizzera le frodi in cui si propongono falsi investimenti sottraggono circa 220 milioni di franchi l'anno. E poi ci sono le romance scam, le truffe sentimentali, anche molto diffuse.
Guerra ibrida nella cybersfera
Torniamo agli eventi recenti. Si parla di atti di "guerra ibrida”. Il ricorso alla pirateria informatica come arma geopolitica sembra un fenomeno in rapida crescita…
Gli Stati ne hanno compreso da tempo il potenziale. Pensiamo a Stuxnet, il virus impiegato circa quindici anni fa contro un impianto iraniano di arricchimento dell'uranio; o di recente agli attacchi incrociati a infrastrutture dell’elettricità e del riscaldamento nel conflitto tra Russia e Ucraina. Si punta molto sull'effetto psicologico: diffondere nelle popolazioni il sentimento della vulnerabilità. È la stessa logica che ispira gli attacchi ai centri commerciali. La Corea del Nord usa gruppi di hacker per rubare denaro: recentemente c’è stato un mega furto da miliardi a danno del più grande exchange di criptovalute. C'è poi la disinformazione: reti di dispositivi utilizzati per inondare la rete di profili falsi, i cosiddetti troll che diffondono versioni contrastanti di una storia, rendendo difficile capire cosa sia vero.
Per l’operazione “”frigoriferi”, Parigi ha puntato il dito contro Teheran. Altri Stati accusano la Russia. Si può scoprire chi sia in origine responsabile di un attacco?
Ci sono degli specialisti dell'attribution. Analizzano diversi indizi, come le infrastrutture usate, gli strumenti e le modalità operative, confrontandoli con attacchi precedenti. C’è l'indirizzo IP, che indica l’origine del traffico, ma non basta generalmente a identificare il responsabile. Studiando i fattori del modus operandi è talvolta possibile attribuire un attacco a un determinato gruppo con un certo grado di probabilità.
Come difendersi dagli attacchi
E in Svizzera cosa si fa di fronte a questa minaccia?
A livello federale si è instaurato un coordinamento tra i responsabili delle infrastrutture critiche, quali energia, finanza, acqua, ospedali: si scambiano regolarmente informazioni sugli attacchi e gli strumenti di difesa. Collaborano anche attori come Swisscom, Sunrise o la fondazione universitaria Switch che si occupa di sicurezza cyber. Per eventi internazionali, come il World Economic Forum, ci si prepara a possibili sabotaggi digitali escludendo eventuali canali di accesso di attacchi.
Si possono bloccare le vie d'accesso in maniera preventiva?
Ci sono delle strategie. Spesso gli hacker agiscono con una botnet, una rete di dispositivi infettati, i quali possono inviare simultaneamente enormi quantità di richieste a un sito fino a renderlo inaccessibile. Per difendersi dall’eccesso di traffico si cerca di chiudere le “strade” a quello malevolo. Se durante un evento internazionale dovessero arrivare improvvisamente migliaia di richieste dalla Russia -per fare un esempio- verso una certa piattaforma, si potrebbe bloccare temporaneamente il traffico da quell'area, anche a costo di escludere eventuali visitatori legittimi.
L’IA mette le ali al crimine
L'intelligenza artificiale viene descritta come una svolta epocale, c’è addirittura chi sostiene che non esistano più sistemi informatici sicuri. Ma c’è anche chi fa notare che l’IA può aiutare tanto gli aggressori quanto chi si difende…
L’IA è uno strumento, come un coltello: puoi spalmarci il burro o ferire qualcuno. L'IA può individuare falle nei sistemi, monitorare una rete e rilevare anomalie, oppure segnalare transazioni di e-banking sospette. Ma può aiutare anche i criminali, perché non possiede una morale. Un aneddoto divertente. Di recente, in Australia un uomo aveva incaricato un agente IA di prenotargli ogni settimana una lezione in palestra. Ma era sempre tutto esaurito. L'agente non si è arreso, ha trovato una vulnerabilità nel sito, ha cancellato la prenotazione di un’altra persona che si è… ritrovata a piedi. La macchina non aveva intenzioni malevole, voleva soltanto raggiungere l'obiettivo assegnatole.
Che cosa cambia nel contrasto ai criminali?
Soprattutto velocità e costi. Prima, cercare una falla richiedeva tempo, con l’inevitabile risvolto economico: bisognava valutare se convenisse investire tempo. Ora l'IA può lavorare per ore senza stancarsi. Servono anche meno competenze. A una conferenza a Berna, un rappresentante di Google ha citato dati sulle estorsioni tentate nel 2025: se ricordo bene, circa metà delle richieste proveniva da gruppi nuovi, non molto esperti. Il punto è che l'IA consente anche a gruppi con poca esperienza di compiere attacchi su larga scala.